RGPD by design : que faut-il enregistrer au moment de la collecte ?
 Jean RubensMis à jour en août 20269 min de lecture
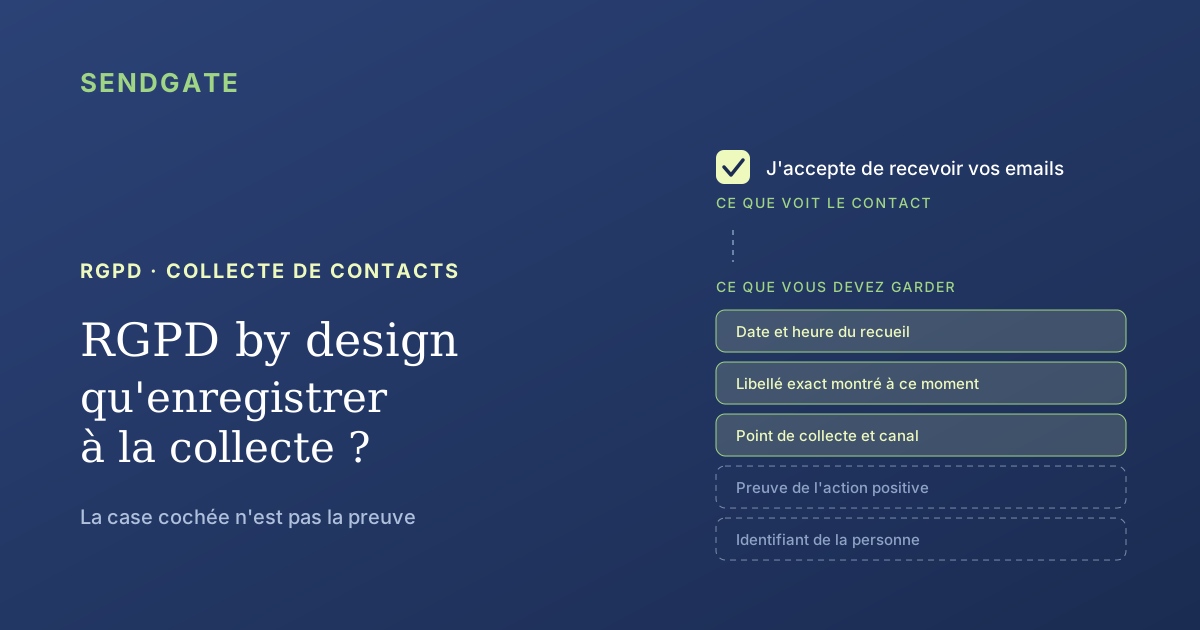
Cinq traces : la date et l'heure du recueil, le libellé exact affiché, le point de collecte, le canal, et un identifiant de la personne. La case cochée n'est que le résultat ; l'article 7.1 du RGPD vous demande de démontrer les conditions dans lesquelles elle a été cochée. Chez Mailchimp, ces cinq éléments ne vivent pas tous au même endroit, et ils ne survivent pas tous à un export.
La conformité de la collecte se décide avant le premier envoi, dans la structure du formulaire. Après, il est trop tard : on ne rétro-enregistre pas une date de consentement, et personne n'accepte une reconstitution de bonne foi.
C'est tout le sens de l'expression « by design ». Elle ne parle pas d'intention, elle parle de plomberie. Voyons ce que cette plomberie doit produire, puis ce que vos outils en produisent réellement.
À retenir
- La charge de la preuve est chez vous : l'article 7.1 impose au responsable du traitement d'être « en mesure de démontrer » le consentement (RGPD, art. 7.1).
- Cinq traces à enregistrer : date et heure, libellé exact, point de collecte, canal, identifiant de la personne. La CNIL recommande d'en tenir un registre.
- L'export est plus mince que la fiche : la source d'inscription et l'historique des modifications n'en sortent pas, donc la provenance ne quitte jamais l'interface.
- Mailchimp active ses champs RGPD par audience, donc une équipe peut collecter proprement pendant qu'une autre ne collecte rien.
- Trois ans : la durée que retient la CNIL pour les données de prospection, à compter de la collecte ou du dernier contact venant du prospect.
Que devez-vous pouvoir prouver, exactement ?
Que la personne a consenti, quand, et dans quels termes. L'article 7.1 du RGPD est net : « le responsable du traitement est en mesure de démontrer que la personne concernée a donné son consentement » (CNIL, texte du règlement européen, chapitre II). En 2025, la CNIL a reçu 20 150 plaintes, dix pour cent de plus qu'en 2024.
Le mot « démontrer » fait tout le travail. Il transforme une bonne pratique en obligation documentaire. Vous n'avez pas à prouver que votre formulaire est bien conçu : vous avez à prouver ce qu'un contact précis a vu, et fait, un jour précis.
La CNIL le formule sans détour : « le responsable du traitement doit être en mesure de démontrer à tout moment que la personne a bien consenti, dans des conditions valides » (CNIL, Conformité RGPD : comment recueillir le consentement des personnes ?). « À tout moment » inclut trois ans après la collecte.
Un consentement peut être parfaitement valable et juridiquement inutilisable. Valable, parce que la personne a bien coché une case libre, spécifique, éclairée et univoque. Inutilisable, parce que rien dans votre système ne permet de le rejouer : ni la date, ni le texte affiché ce jour-là.
Le débat public porte presque toujours sur la validité. L'exposition réelle, elle, porte sur la conservation. C'est la différence entre avoir raison et pouvoir le montrer.
Cette exigence de preuve n'est pas isolée. L'article 5.2 pose la responsabilité générale du responsable de traitement, qui « est en mesure de démontrer » le respect des principes. Pour le cadre complet, voyez notre guide RGPD de l'email pour les équipes marketing.
Les cinq traces à enregistrer à chaque collecte
La CNIL demande de « documenter les conditions de recueil du consentement » et suggère de « tenir un registre des consentements » (CNIL, Conformité RGPD : comment recueillir le consentement des personnes ?). Ce registre se résume à cinq colonnes, et chacune répond à une question qu'un plaignant peut poser.
| La trace | La question à laquelle elle répond | Où elle se perd |
|---|---|---|
| Date et heure | Quand la personne a-t-elle consenti ? | Journaux purgés, import sans horodatage |
| Libellé exact affiché | À quoi a-t-elle dit oui ? | Formulaire modifié depuis, aucune version gardée |
| Point de collecte | Sur quelle page, quel événement ? | Champ absent de l'export, formulaire d'une autre équipe |
| Canal et mécanisme | Case cochée, confirmation par email ? | Attribut booléen sans contexte |
| Identifiant de la personne | De qui parle-t-on ? | Fusion de doublons, changement d'adresse |
Les cinq traces dérivent des conditions de recueil que la CNIL demande de documenter. La colonne de droite recense les pertes que nous avons observées en pratique sur des comptes partagés.
Notez la troisième colonne. Aucune de ces pertes ne vient d'une mauvaise intention. Elles viennent toutes d'un réglage par défaut, d'un import pressé ou d'un formulaire refait sans garder l'ancien. C'est exactement ce que l'article 25 du RGPD cherche à prévenir en demandant des mesures « au moment de la détermination des moyens du traitement ».
Pourquoi le libellé exact compte plus que la case ?
Parce que le consentement doit être spécifique, et que la spécificité tient dans les mots. La CNIL rappelle qu'un consentement « doit correspondre à un seul traitement, pour une finalité déterminée » (CNIL, Conformité RGPD : comment recueillir le consentement). Une case cochée sans son texte ne prouve donc aucune finalité.
Prenez le cas courant. Vous refondez votre formulaire en mars, en élargissant la mention à « nos offres et celles de nos partenaires ». Un contact inscrit en janvier n'a jamais vu cette phrase. Sans archive du libellé de janvier, plus rien ne distingue les deux populations dans votre base.
Mailchimp a compris ce point et le documente. Pour une audience où les champs RGPD sont activés, l'éditeur indique enregistrer « a plain-text version of your form » au moment de l'inscription (Mailchimp, Collect Consent with GDPR Forms). C'est le libellé, figé, tel qu'il a été vu.
La page d'aide de Mailchimp ne laisse aucune ambiguïté sur la portée de sa propre fonctionnalité : « Enabling GDPR fields on your signup forms doesn't make you compliant. It's the first step in the process. » Rare, de la part d'un éditeur, et exact.
Mailchimp garde le libellé à un second endroit aussi. Le texte de consentement que vous ajoutez à votre formulaire est celui que le contact voit dans l'email de confirmation double opt-in : une copie datée atterrit donc dans sa propre boîte, hors de votre compte.
Le rangement compte pour la suite. Chez Mailchimp le libellé tient aux réglages RGPD de l'audience, ce qui est le bon endroit, à condition que quelqu'un active ces champs sur chaque audience et pas seulement sur la première.
Que garde réellement Mailchimp ?
Les dates, et pas grand-chose d'autre. L'export d'audience porte quatre champs datés : OPTIN_TIME, le moment où le contact a atteint votre formulaire, OPTIN_IP, puis CONFIRM_TIME, le moment où il a cliqué dans l'email de confirmation, et CONFIRM_IP (Mailchimp, View or Export Your Contacts). Deux des cinq traces, disponibles dans un CSV.
Ce qui manque est ailleurs, et c'est gênant pour un audit. L'éditeur classe la source d'inscription email parmi les données « non incluses » dans l'export d'audience, à côté de « l'historique complet des modifications de fiche contact » (Mailchimp, View or Export Your Contacts). La source se lit contact par contact, dans l'interface. Elle ne sort pas, et personne ne peut reconstituer qui a modifié quoi.
En câblant notre intégration Mailchimp, nous avons refait cet exercice sur des audiences réelles. Répondre à « d'où vient ce contact ? » pour une personne prend dix secondes dans l'interface. Le faire pour quarante mille contacts n'est pas une question d'export, c'est une question de code.
Concrètement : le jour où votre délégué à la protection des données demande la répartition de la base par point de collecte, personne ne peut la produire depuis un CSV. Les horodatages et les IP d'opt-in, eux, sont bien dans l'export.
L'angle mort : la preuve exportable est plus mince que la preuve détenue
Les dates sortent de Mailchimp. Le contexte, non. L'éditeur classe la source d'inscription email et « l'historique complet des modifications de fiche contact » parmi les données non incluses dans un export d'audience (Mailchimp, View or Export Your Contacts). Votre CSV prouve quand le consentement a été donné, et reste muet sur l'origine, et sur ce qui est arrivé à la fiche ensuite.
Mettez cela en face de la durée de conservation. La CNIL admet trois ans de conservation des données de prospection, à compter de la collecte ou du dernier contact. C'est long pour une provenance qui ne vit que sur un écran, contact par contact.
Rien ne casse au moment de la collecte. L'écart apparaît le jour où quelqu'un pose une question sur le passé : quel formulaire a fait entrer ces quatre mille personnes, qui a modifié le champ de consentement de ce contact, et quand.
L'export ne répond à rien de tout ça. L'interface y répond contact par contact, ce qui, sur une base réelle, revient à ne pas y répondre.
La conséquence pratique tient en une phrase : sortez la preuve de l'outil, à intervalle régulier. Exportez l'audience avec ses champs d'opt-in chaque trimestre, et archivez-la à côté d'une capture datée du libellé du formulaire. Un export effectué est une trace. Un export qu'on aurait pu faire n'en est pas une.
Pourquoi le multi-équipes casse-t-il la traçabilité ?
Parce que la conformité de la collecte se règle au niveau de l'audience, pas du compte. Mailchimp active ses champs RGPD audience par audience, via les paramètres de formulaire de chacune (Mailchimp, Collect Consent with GDPR Forms). Trois équipes, trois audiences, trois niveaux de rigueur possibles.
Le scénario se répète partout. L'équipe centrale câble proprement son audience principale. Une équipe régionale crée la sienne pour un salon, sans activer les champs RGPD, parce que l'option n'est pas visible dans le parcours de création. Six mois plus tard, les deux audiences sont fusionnées.
Mailchimp permet d'importer des permissions marketing dans une audience RGPD, et le formule sans ambiguïté : « It's your responsibility to ensure you can demonstrate that your contacts have consented to the marketing permissions you import. »
Autrement dit, un import de CSV crée des contacts qui ont l'air consentants dans l'interface, sans qu'aucune trace ne vienne de l'outil. C'est la source la plus fréquente de consentements invérifiables, et la plus facile à déclencher : il suffit d'un accès en écriture à l'audience.
Ce qui ramène la conformité de la collecte à une question d'accès. Qui peut créer une audience, y importer un fichier, modifier un formulaire ? Sur Mailchimp, le cloisonnement par audience n'existe à aucun palier, comme nous le détaillons dans notre article sur les limites d'un utilisateur Mailchimp par audience.
La même logique vaut pour les réglages. Les champs RGPD s'activent audience par audience : une audience créée plus tard par une autre équipe démarre sans eux, et personne n'en est averti.
Comment câbler la conformité dès la collecte ?
En quatre gestes, dont aucun ne suppose de changer d'outil. L'article 25 du RGPD demande des mesures prises « au moment de la détermination des moyens du traitement », et l'article 25.2 exige que, par défaut, seules les données nécessaires soient traitées. Ces quatre gestes traduisent les deux paragraphes en réglages.
Activez les champs de consentement sur chaque audience, pas sur la principale
Faites la liste de vos audiences et listes, puis vérifiez l'une après l'autre. Une audience créée pour un événement ponctuel compte autant que celle qui reçoit vos campagnes hebdomadaires.
Archivez le libellé, à chaque modification du formulaire
Gardez une capture datée du texte affiché et versionnez-la. Envoyez ce même texte dans l'email de confirmation : il devient alors une pièce que le contact possède aussi.
Sortez la preuve de l'outil d'envoi, tous les trimestres
Un export daté de chaque audience, archivé à côté d'une capture du libellé du formulaire, est la seule version de la preuve que vous maîtrisez de bout en bout. Une fois par trimestre suffit, à condition que quelqu'un le fasse vraiment.
Traitez l'import comme une collecte, avec les mêmes exigences
Exigez de l'équipe qui importe la date, la source et le libellé du recueil d'origine, avant l'import et non après. Sans ces trois éléments, le fichier n'entre pas dans la base.
Le quatrième point est celui qui tient le moins tout seul, parce qu'il repose sur la discipline d'équipes qui n'ont pas le RGPD comme priorité. Il tient mieux quand l'import passe par une personne, ou par une couche, plutôt que par un accès direct à l'audience.
La suite logique de ce sujet tient en deux lectures. Comment le partage d'un compte redistribue les responsabilités, dans notre guide de la gouvernance Mailchimp en équipe. Et comment des envois non coordonnés dégradent la réputation commune, dans notre article sur la délivrabilité sur un compte partagé.
Moins de mains dans le compte, c'est moins de collectes hors cadre.
Sendgate se pose au-dessus de votre compte Mailchimp existant, sans migration. Les équipes composent et envoient depuis Sendgate, avec les seules listes et les seuls expéditeurs qui leur sont attribués, sans accès direct au compte. Les audiences, les formulaires et les réglages de conservation restent entre les mains de ceux qui pilotent la conformité. Mailchimp est pris en charge aujourd'hui.
Essayer gratuitement →Gouvernance des envois email · Non affilié aux marques citées
Ce qu'il faut retenir
La case cochée n'est pas la preuve. L'article 7.1 vous demande de démontrer le consentement, ce qui suppose cinq traces : la date et l'heure, le libellé exact affiché, le point de collecte, le canal, et un identifiant de la personne. La CNIL parle d'un registre des consentements et de conditions de recueil documentées.
Votre outil en garde une partie. Mailchimp expose les horodatages et les IP d'opt-in dans l'export et garde le libellé avec l'audience, mais il laisse la source d'inscription et l'historique des modifications hors de cet export, et ses champs RGPD s'activent audience par audience, si bien qu'une nouvelle audience démarre sans protection.
D'où la seule règle qui résiste dans le temps : sortez la preuve de l'outil d'envoi. Puis traitez chaque import comme une collecte. Le reste est du réglage, et un réglage se change.
Questions fréquentes
Le double opt-in est-il obligatoire pour prouver un consentement ?
Combien de temps faut-il garder la preuve du consentement ?
Que faut-il enregistrer en plus de la case cochée ?
Mailchimp enregistre-t-il la source d'inscription d'un contact ?
OPTIN_TIME, OPTIN_IP, CONFIRM_TIME et CONFIRM_IP.La preuve détenue par Mailchimp est-elle exportable ?
Sources
- Règlement (UE) 2016/679, article 7.1 et article 5.2, texte consulté le 2026-08-01. cnil.fr
- Règlement (UE) 2016/679, article 25, protection des données dès la conception et par défaut, consulté le 2026-08-01. cnil.fr
- CNIL, Conformité RGPD : comment recueillir le consentement des personnes ?, consulté le 2026-08-01. cnil.fr
- CNIL, Questions-réponses sur les référentiels relatifs à la gestion des activités commerciales, consulté le 2026-08-01. cnil.fr
- CNIL, Rapport annuel 2025 (20 150 plaintes reçues, +10 % sur un an), consulté le 2026-08-01. cnil.fr
- CNIL, Sanctions et mesures correctrices : le bilan 2025 (83 sanctions, dont 10 décisions en prospection commerciale), consulté le 2026-08-01. cnil.fr
- Mailchimp, Collect Consent with GDPR Forms, consulté le 2026-08-01. mailchimp.com
- Mailchimp, View or Export Your Contacts, consulté le 2026-08-01. mailchimp.com
Réglages éditeur vérifiés le 19 septembre 2026 sur les pages d'aide de Mailchimp, dans leur révision en ligne à cette date. Cet article décrit des mécanismes produit et des textes publics ; il ne constitue pas un conseil juridique. Les référentiels de la CNIL ne sont pas contraignants : vous pouvez retenir d'autres durées de conservation à condition de pouvoir les justifier.
Jean Rubens
Cofondateur, Sendgate
Jean est cofondateur de Sendgate. Il écrit sur la gouvernance des envois email en équipe : visibilité de la fréquence, cloisonnement des accès et délivrabilité à travers les comptes d'envoi partagés.